「提出したログや復元データが、裁判所や相手方弁護士から『改ざんの可能性がある』として否認された――」
従業員による機密情報の持ち出し、競業避止義務違反、労務係争、あるいはサイバー攻撃による情報漏洩など、企業の不正調査や訴訟実務において「デジタル証拠」が勝敗を分けるケースは年々増加しています。特にクラウドサービスやリモートワークが定着した2026年現在、社内不正の痕跡はオンプレミスのPCだけでなく、クラウドログやチャットツール、私物端末(BYOD)など多岐に分散しており、初動での保全難易度は極めて高くなっています。
しかし、どれほど決定的な不正の痕跡を発見したとしても、法的に有効な手続きを踏んで保全・解析されていなければ、裁判所では「証拠能力なし」として退けられてしまうのが実情です。社内情シス部門の独自調査や、法廷実務を知らない一般的なIT業者による保全作業によってタイムスタンプが書き換わり、かえって立証が困難になる事態も後を絶ちません。
法廷闘争や刑事告訴、第三者委員会での報告を見据える場合、フォレンジック業者には単なる「データ復元力」だけでなく、「チェーン・オブ・カスタディ(保管連続性)の厳格な証明」や「反論の余地を与えない客観的な報告書・鑑定書の作成能力」が求められます。
Contents
裁判で「証拠能力」を認めさせるために不可欠な2つの要件
民事訴訟や刑事告訴、労働審判においてデジタル証拠を提出する場合、単に「不正を示すファイルや通信履歴が見つかった」という事実だけでは不十分です。
相手方から「データが後から改ざんされたのではないか」「第三者が意図的に混入させたのではないか」と争われた際、裁判所にその真正性を認めさせる(=証拠能力を担保する)ためには、以下の要件を満たしている必要があります。
1. チェーン・オブ・カスタディ(保管連続性)の厳格な証明
デジタルフォレンジックにおける最重要原則が「チェーン・オブ・カスタディ(Chain of Custody:保管連続性)」です。これは、証拠となる端末の確保から保全、解析、保管、裁判提出に至る全工程において、「誰が・いつ・どこで・どのような手法で取り扱ったか」を途切れなく記録・証明する手続きを指します。
ビットストリームコピー(物理複製)の実施
対象端末を直接操作してデータを抽出するのではなく、専用機器(ライトブロッカー/書込防止装置)を経由し、ストレージのセクタ情報を1ビットの狂いもなく完全複製した「イメージファイル」を作成して解析を行います。
ハッシュ値(SHA-256等)による同一性の担保
保全直前の元データと、作成された複製イメージ、さらに解析後のデータのハッシュ値を照合・記録します。ハッシュ値が完全一致することで、保全後に一切のデータ改ざんやタイムスタンプの変造が行われていない客観的証拠となります。
2. 裁判所・捜査機関への提出を前提とした客観的調査報告書
裁判官や相手方代理人、検察・警察の担当者は、必ずしも高度なIT技術の専門家ではありません。そのため、提出する調査報告書には「技術的な厳密さ」と「法的な説得力」の双方が求められます。
-
事実と推測の厳密な峻別
ログやレジストリ、ファイルシステムに残された「技術的事実」と、そこから導き出される「調査員の考察」が明確に区別されていなければ、報告書全体の信用性が毀損されます。 -
鑑定書・意見書の作成と出廷対応
事案が本格的な係争に発展した場合、調査を担当した技術者が「専門家証人(エキスパート・ウィットネス)」として法廷に立ち、証人尋問や鑑定人質問に耐えうる証言を行えるかどうかも、業者選定の重要な分水嶺となります。
弁護士・法務がフォレンジック業者を選ぶ「3つの評価基準」
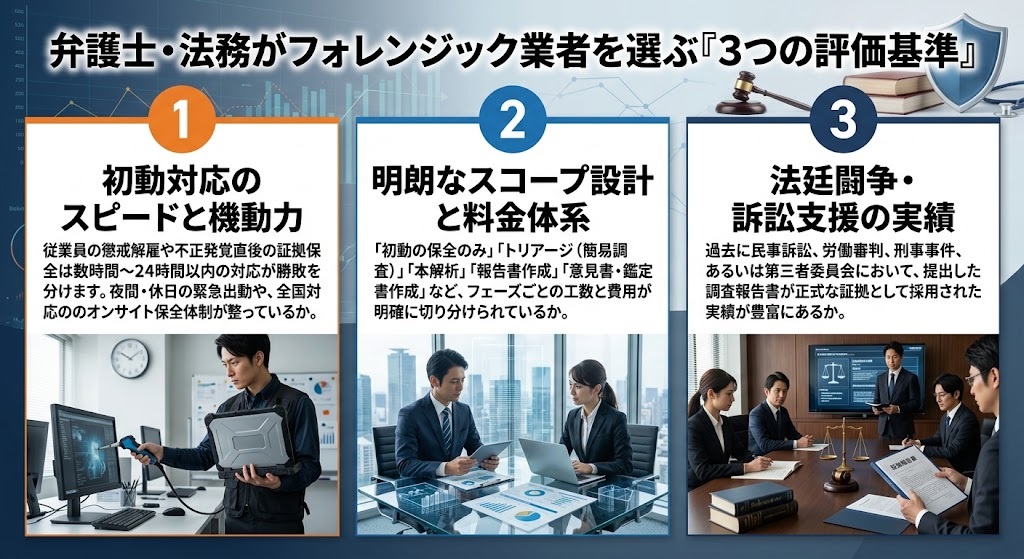
初動対応のスピードと機動力
従業員の懲戒解雇や不正発覚直後の証拠保全は数時間〜24時間以内の対応が勝敗を分けます。夜間・休日の緊急出動や、全国対応のオンサイト保全体制が整っているか。
明朗なスコープ設計と料金体系
「初動の保全のみ」「トリアージ(簡易調査)」「本解析」「報告書作成」「意見書・鑑定書作成」など、フェーズごとの工数と費用が明確に切り分けられているか。
法廷闘争・訴訟支援の実績
過去に民事訴訟、労働審判、刑事事件、あるいは第三者委員会において、提出した調査報告書が正式な証拠として採用された実績が豊富にあるか。
証拠能力に強いデジタルフォレンジック業者おすすめ10選
株式会社リプラス(デジタルフォレンジック24)
公式サイト:https://www.forensic24.com/
業界トップクラスの即時対応力と累計60,000件以上のデータ復旧実績を誇る、PC・サーバログ解析の専門業者です。
緊急事態でも迅速に動ける体制が整っており、企業の経営者・管理者から高い信頼を得ています。
全国185拠点以上のネットワークを活用し、スピード対応と高度なデータ復旧技術を融合させたフォレンジック専門業者です。
【主な特徴】
・24時間365日受付・最短即日の現地訪問対応(夜間・休日の緊急対応も可)
・全国185拠点のネットワークによる即日出張・迅速な証拠保全
・累計60,000件以上のデータ復旧実績に裏打ちされた高い解析技術
・他社で不可能だった削除ログの復元にも対応
「特急データ復旧ウィンゲット」で培ったノウハウを活かし、消去されたシステムログの復元や、上書きされかけたハードディスクからの痕跡抽出に圧倒的な強みを持ちます。
PC・サーバログ解析においては、初期調査から法的レポート作成まで一気通貫でサポート。
3部門でNo.1を獲得(店舗数全国最多185店舗、安心口コミ数最多3,812件、大手サーバ管理者も信頼)※しており、特に「今すぐ調査してほしい」という緊急事態において、経営者や管理者が最も頼れる選択肢のひとつです。
スピード・技術力・実績の三拍子が揃う、緊急インシデント対応の最有力候補。
他社で断られた難易度の高いログ解析も積極的に受け付けています。
※株式会社リプラス データ復旧サービスにて3部門No.1獲得
株式会社FRONTEO
公式サイト:https://legal.fronteo.com/
独自開発のAIエンジン「KIBIT」を活用した、リーガルテックとフォレンジック領域のスペシャリスト企業です。
国際訴訟対応件数8,600件以上、不正調査支援2,300件以上の圧倒的な実績を誇ります。
2003年創業のリーガルテック企業。
AIエンジン「KIBIT」を搭載した解析ツールにより、膨大な電子データから証拠を高速で抽出します。
【主な特徴】
・独自開発AIエンジン「KIBIT」による高速・高精度なログ解析
・国際訴訟支援件数8,600件以上、不正調査支援2,300件以上の実績
・大規模企業不祥事・国際訴訟にも対応するeディスカバリ(電子証拠開示)サービス
・日本語・英語・韓国語・中国語など多言語対応
・第三者委員会調査にも対応する高い信頼性
eディスカバリ(電子証拠開示)に強みを持ち、大規模な企業不祥事や国際訴訟における大量のPC・サーバログ解析で威力を発揮します。
ログに記録された行動パターンをAIが分析し、不正の予兆を検知するサービスも提供。
フォレンジック調査は「ヒアリング→証拠保全→調査→レビュー→報告」の5ステップで完結します。
AI×リーガルテックの融合により、膨大なログデータの中から証拠を迅速に抽出。
大規模案件や国際訴訟対応が求められる企業に最適です。
AIデータ株式会社
公式サイト:https://www.fss.jp/
日本のデジタルフォレンジック黎明期から業界を牽引してきた老舗企業です。
1999年より警察・検察などの捜査機関と連携してきた実績があり、法的証拠能力の高さは業界随一です。
データアセットマネジメント事業を展開する企業で、フォレンジックサービスは「AOS Fast Forensics」等を中心に展開。
20年以上にわたり警察・検察庁・国税庁・公正取引委員会など官公庁への導入実績が豊富です。
【主な特徴】
・1999年より警察・捜査機関向けフォレンジックを開始した業界のパイオニア
・法務省・金融庁・国税庁など多くの官公庁への導入実績
・国際基準に準拠した証拠保全プロセスの徹底
・AOS Fast Forensicsによるクラウドベースの調査ツールを展開
・民事・刑事訴訟を見据えた厳密な調査対応が可能
法的証拠能力を最優先した「AOS Fast Forensics」を展開。
PC・サーバログ解析においても、国際基準に準拠した証拠保全プロセスを徹底しており、民事・刑事訴訟を見据えた厳密な調査を求める企業に最適です。
なお、2024年以降、旧AOSデータ株式会社はAIデータ株式会社に社名変更しています。
捜査機関との長年の連携実績により、法廷提出にも耐えうる高品質な証拠保全・ログ解析が強み。
大規模案件にも対応しています。
株式会社ラック(LAC)
公式サイト:https://www.lac.co.jp/
日本を代表するサイバーセキュリティ企業で、2000年から国内外4,800件以上のインシデントに対応してきた「サイバー救急センター」を運営しています。
高度なサイバー攻撃への対処を強みとする信頼性の高い企業です。
官公庁や大手企業を主要顧客に持つ、日本最大級のセキュリティ監視センター(JSOC)を運営するサイバーセキュリティ企業です。
【主な特徴】
・24時間365日体制のサイバー救急センターによる緊急対応
・国内外4,800件以上のインシデント対応実績(2000年〜)
・日々の脅威監視から得られる膨大なインテリジェンスを活用
・標的型攻撃やランサムウェアの侵入経路特定に強み
・初動対応から根絶・復旧まで一貫したサポート体制
「サイバー119」(現サイバー救急センター)による緊急対応において、高度な標的型攻撃やランサムウェアの侵入経路を特定します。
複雑なサーバログの中から、わずかな攻撃の予兆や不審な通信ログを見つけ出す解析精度は業界トップクラスです。
大規模サイバー攻撃のインシデント対応実績で国内トップクラス。
サーバログ解析と組み合わせた総合的なインシデントレスポンスが強みです。
NRIセキュアテクノロジーズ株式会社
公式サイト:https://www.nri-secure.co.jp/
野村総合研究所(NRI)グループの情報セキュリティ専門会社です。
金融機関をはじめとする重要インフラ向けの高品質なコンサルティングと解析を強みとし、技術だけでなく経営層向けのトータルソリューションも提供しています。
NRIグループの一員として、コンサルティング・セキュリティ診断・マネージドセキュリティサービス・セキュリティソフトウェアの4事業を展開する総合セキュリティ企業。
【主な特徴】
・金融機関等の重要インフラ基準を満たす高品質な調査・コンサルティング
・クラウド・オンプレミス混在環境のログ解析に強み
・技術的な原因究明から経営層向けの再発防止策策定まで一貫サポート
・多種多様な業界への豊富なインシデント対応実績
・ビジネスへの影響評価まで含むトータルソリューションを提供
クラウド環境やオンプレミスサーバが混在する複雑なインフラのログ解析を得意としています。
技術的な原因究明だけでなく、ビジネスへの影響評価や再発防止策の策定まで、経営層が求めるトータルソリューションを提供します。
金融業界など高い基準が求められる重要インフラ企業向けに実績豊富。
経営視点からのリスク管理支援が強みです。
株式会社サイバーディフェンス研究所
公式サイト:https://www.cyberdefense.jp/
世界的な技術力を持つホワイトハッカー集団が、攻撃者の視点で調査を行う高度技術集団です。
一般的な業者では解析困難なカスタムマルウェアや隠蔽された痕跡の解明に特化した、難易度の高い案件の「最後の砦」です。
フォレンジック調査とサイバー脅威インテリジェンスの専門企業。
ペネトレーションテスト・マルウェア解析・インシデントレスポンスをワンストップで提供。
法執行機関やCSIRTへのトレーニング実績も多数。
【主な特徴】
・リバースエンジニアリング・マルウェア解析に特化した高度な技術力
・攻撃者の視点と思考に精通したエンジニアによる調査
・標的型攻撃・Web侵害・ランサムウェアなど高度なインシデントに対応
・初動対応〜本格調査〜再発防止までワンストップ支援
・法執行機関・CSIRTへのインシデント対応教育の実績も多数
一般的な業者では解析困難なカスタムマルウェアや、巧妙に消去されたファイルシステム上の痕跡を、職人的な技術で解明します。
インシデント対応支援ツール「CDIR」を自社Webサイトで無償配布するなど、技術コミュニティへの貢献も行っています。
技術難易度の高い案件を専門とする、業界屈指の技術集団。
他社で解明できなかった複雑なサイバー攻撃の調査に最適です。
KPMG Forensic & Risk Advisory
公式サイト:https://kpmg.com/jp/ja/about/fra.html
KPMG Forensic & Risk Advisoryは、サイバーインシデント発生時の証拠保全や詳細なフォレンジック調査を支援しています。
PC・サーバーを対象に、データ復元やタイムライン分析、実行形式ファイル・不審プログラムの分析などを実施。さらに、クラウドサービスのアクセスログ、VPNログ、ファイアウォール・DNS・プロキシ・Webアクセスログなども調査対象とし、侵入経路や攻撃手法、被害範囲、情報流出の可能性などの把握を支援します。
【主な特徴】
・データ復元やタイムライン分析に対応
・ネットワーク・クラウドのログ解析に対応
・侵入経路や被害範囲を分析
・インシデント発生後の対応を総合的に支援
・海外拠点を含むグローバル対応が可能
PCやサーバーのデータ復元、タイムライン分析に加え、VPNやファイアウォール、DNS、プロキシ、Webアクセス、クラウドサービスなど幅広いログの解析に対応しています。
サイバー攻撃の侵入経路や攻撃手法、被害範囲、情報流出の可能性を調査し、原因究明から封じ込め、再発防止策の検討まで支援。
日本国内だけでなく、海外で発生したインシデントについても、現地のKPMGメンバーファームと連携して調査・対応できる点が特徴です。
S&J株式会社
公式サイト:https://www.sandj.co.jp/
サイバーセキュリティの専門家集団が、日々の監視から緊急対応・ログ解析まで一貫して提供する企業です。政府機関の関係者もアドバイザーを務めるなど、実戦的なインシデント対応に定評があります。
SOC(Security Operation Center)を自社内に設立し、24時間365日のアラート監視・インシデントレスポンスを提供するサイバーセキュリティカンパニー。
【主な特徴】
・自社SOCによる24時間365日のアラート監視体制
・Active Directory監視など独自の分析サービスを展開
・インシデント発生時の広報・法的リスク管理支援
・被害公表の判断や当局への報告など経営判断のサポート
・政府機関関係者もアドバイザーを務める実戦的な対応力
独自の監視技術と解析ノウハウを活かし、効率的なPC・サーバログ解析を実施します。
事案発生時の「何を、いつ、誰に報告すべきか」という経営判断を、ログ解析の結果に基づいて強力にサポートします。
監視・検知から対応・報告まで、インシデント対応の全フローを支援。
経営層へのコミュニケーション支援も含むトータルサービスが強みです。
株式会社シーイーシー(CEC)
公式サイト:https://www.cec-ltd.co.jp/
独立系SIerとしてITインフラ全般に精通し、セキュリティサービスも強化している企業です。
システム運用の深い知見を活かした、インフラ環境全体を俯瞰したログ解析と現実的な対策提案に定評があります。
インテグレーション・コネクティッド・ソリューションの3事業を展開する独立系SIer。
セキュリティ分野では脆弱性診断・インシデント対応・フォレンジック調査を提供。
【主な特徴】
・SIer視点でのインフラ全体を俯瞰した多角的なログ解析
・多種多様なサーバOS・アプリケーションログの相関分析
・内部不正調査における日常操作ログからの異常検知
・官公庁・自治体向けのセキュリティソリューション導入実績
・診断から構築・運用まで一貫して対応できるSIerとしての強み
多種多様なサーバOSやアプリケーションログの相関分析を得意としています。
内部不正調査においては、日常の操作ログから不自然な挙動を浮き彫りにし、確実な証拠へと結びつけるプロセスに定評があります。
SIerとしてのシステム全体把握力を活かした相関ログ分析が強み。
内部不正調査や複雑なインフラ環境での調査に適しています。
NTTアドバンステクノロジ株式会社
公式サイト:https://www.ntt-at.co.jp/product/forensic/
NTTグループの最先端技術を商用化・社会実装する技術者集団です。
キャリアグレードのネットワーク技術と、公的機関にも採用される高い信頼性が特徴で、生体認証で管理された専用解析ラボでの厳密な調査が可能です。
NTTグループのテクノロジー商用化企業。
生体認証で入室管理する解析専用ラボを設置し、ランサムウェア感染・不正アクセスのフォレンジック調査を提供。
【主な特徴】
・生体認証で管理された専用解析ラボでの厳密な物理保全
・NTTグループの豊富なネットワーク技術を活かした多層的な解析
・PCサーバログとネットワークログを組み合わせた総合調査
・経験豊富な専門技術者による高度な解析機器の活用
・公的機関にも採用される高い信頼性
ネットワーク機器のログとPC・サーバログを組み合わせた、多層的なインシデントレスポンスを提供します。
生体認証で入室管理された解析専用ラボでの厳密な物理保全から、高度なパケット解析まで、一切の妥協を許さない調査体制を構築しています。
NTTグループの技術基盤と専用設備により、機密性・信頼性の高い調査が可能。
ネットワーク・サーバを横断した多層的な解析を必要とする案件に最適です。
業者に依頼する前に法務・弁護士が現場に指示すべき「初動のNG行動」
フォレンジック調査の成否は、専門業者が介入する「前」の現場対応で9割が決まります。現場担当者の不用意な操作によって証拠能力が失われないよう、法務部門から関係各所へ直ちに以下の禁止事項を通達してください。
-
端末の電源を不用意にON/OFF(再起動)しない
電源を切ると、RAM上に残されていた揮発性データ(ログイン痕跡、実行中プロセス、暗号化キー)が完全に消失します。また、電源を再起動するとOSの自動更新やログのローテーションが走り、直前のアクセス履歴やタイムスタンプが上書きされます。原則として「現状の通電状態をそのまま維持」し、専門家の指示を仰いでください。 -
社内システム部門による独自調査・ファイルの閲覧を行わない
「何が持ち出されたか」を確認しようとして社内PCからフォルダを開いたり検索をかけたりすると、それだけでメタデータ(最終アクセス日時)が調査者の操作日時に更新され、裁判で「会社側がデータを偽造した」と反論される口実を与えます。 -
当事者(被疑者)への拙速なヒアリング・追及を避ける
客観的証拠を確保する前に本人へ事実確認を行うと、証拠隠滅(専用ツールを用いたセキュア削除、クラウド上のデータ消去、端末の物理破壊)に走られるリスクが跳ね上がります。必ず「証拠保全の完了後」に追及を行うスケジュールを組んでください。
まとめ
証拠能力を認めさせるためには、チェーン・オブ・カスタディ(保管連続性)の厳格な証明と裁判所・捜査機関への提出を前提とした客観的調査報告書が必要です。
それを得るための業者選びでは「初動対応のスピード」「明朗なスコープ設計と料金体系」「法的信頼性」のバランスが重要であり、有事の際に慌てないためにも、事前に信頼できる業者を把握しておくことを強くお勧めします。
業者に依頼する前に最もやってはいけないのは「自力での原因調査」です。
安易な操作は証拠となるログを上書きし、真実の解明を困難にしかねません。
まずは現場を保存し、迅速な初動対応と高い復元技術を誇る専門業者へご相談ください。
特に緊急事態においては、24時間365日受付・全国即日対応が可能な株式会社リプラス(デジタルフォレンジック24)への相談を強くお勧めします。
早急なログ保全こそが、貴社の信頼と利益を守る最善の手段です。
選ぶなら安心と信頼の技術
一つでも多くの確かな証拠データを割り出すために、信頼の技術力を持った当社をお選びいただくことをおすすめいたします。
デジタルフォレンジック24
公式サイト
↓こちらをクリック↓
デジタルフォレンジック24は
特急データ復旧ウィンゲットが運営しています
データ復旧の実績
累計60,000件
データ復旧専門10 年以上の経験で培った高度な技術と、信頼のサービスでお選びいただいております。
出張サービスを業界内でもいち早くスタートさせ、お客様のニーズに合わせたサービスでご満足いただいております。
デジタルフォレンジック24公式サイトはコチラ
オフィスは主要都市に5拠点
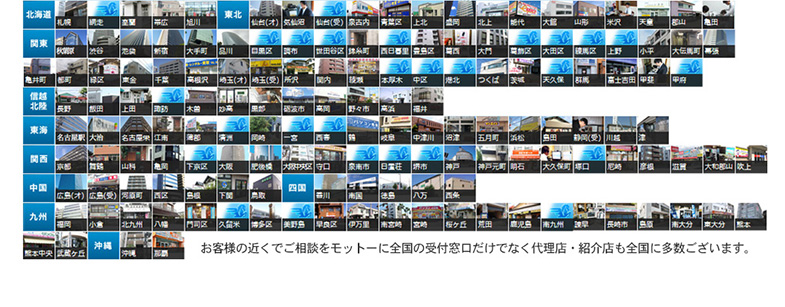
全国に受付窓口が185箇所あり
弊社は北海道(札幌)、東京都(秋葉原)、愛知県(名古屋)、大阪府(梅田)、福岡県(博多)に5店舗がございます。
また弊社は受付窓口として全国に185箇所代理店がございます。
PCの調査で、どのようなことができるのかご不明点やご不安点を解決いたします。 お近くで相談されたいお客様は、ご予約のうえ、ご来店ください。
店頭では、デジタルフォレンジックのご相談を伺い、専門スタッフがお客様のご要望に合わせたサービスをご提案いたします。
店舗への来店が難しい地域の方々には、上記店舗へ機器を郵送していただく【郵送受付】も行っております。なるべくお客様の近くで対応できるよう、各店舗を設けております。
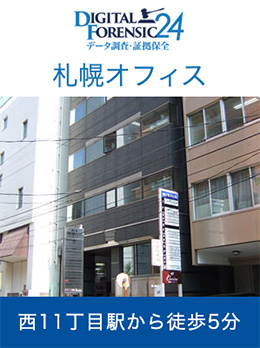 札幌市中央区南1条西10-4-167
 東京都千代田区外神田6-3-5
三勇ビル 7F
直通TEL:03-6206-0970
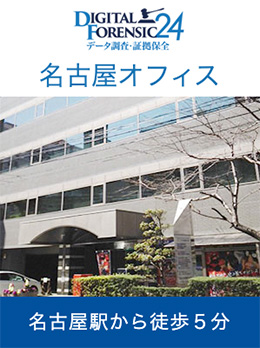 名古屋市中村区名駅2-38-2
オーキッドビル 5F
直通TEL:052-414-7561
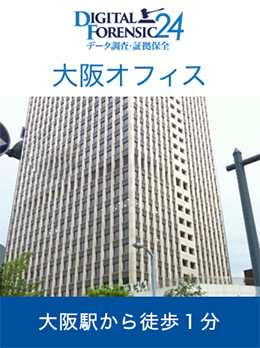 大阪市北区梅田1-1-3
大阪駅前第3ビル 7F
直通TEL:06-6131-8423
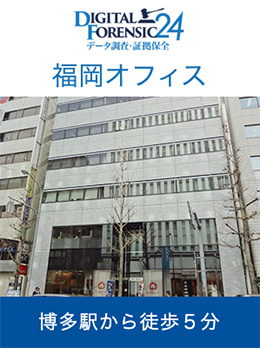 福岡市博多区博多駅南1-3-6
第3博多偕成ビル 11F
直通TEL:092-452-7705
全国の受付窓口