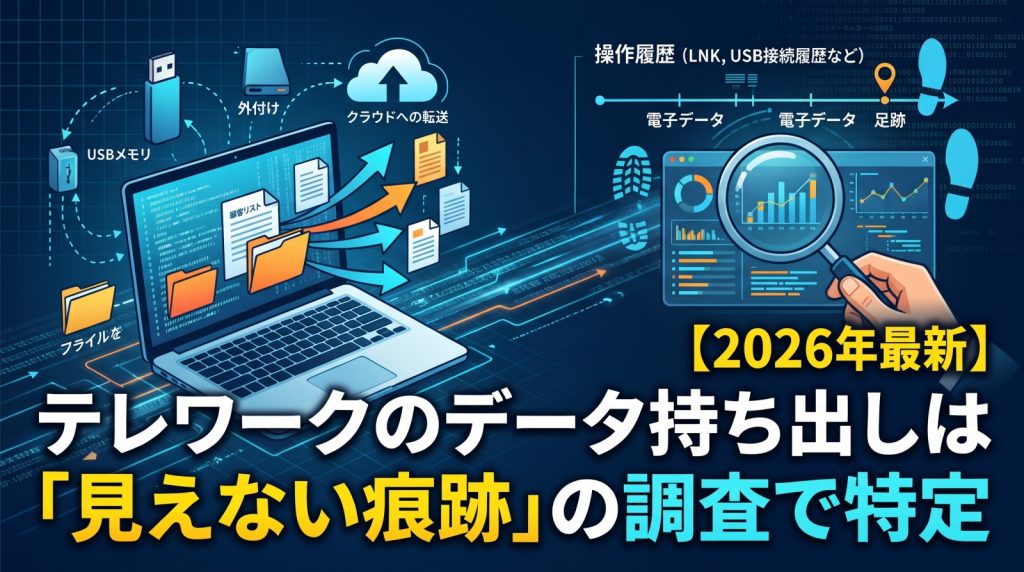
テレワークや在宅勤務が当たり前になった2026年現在、多くの企業で問題になっているのが「退職直前や社外での、重要データの不正な持ち出し」です。
「顧客リストや機密データが持ち出された疑いがあるのに、本人は『知らない』と否定している」
「パソコンの画面上では履歴が消されていて、本当に操作されたのか分からない」
こうした状況で役立つのが、パソコンの奥深くに自動で刻まれる「見えない操作の痕跡(電子痕跡)」を調べる専門調査です。本記事では、画面上から消去された操作履歴をどのように突き止めるのか解説いたします。
Contents
テレワークでよくある「持ち出しの手口」と「証拠隠滅」
周囲の目がない自宅やカフェなどでは、データの持ち出しだけでなく、「バレないように証拠を消す操作」がセットで行われるケースが目立ちます。
-
私物のUSBメモリや外付けHDDへのコピー
データを移した直後に、画面上のファイル一覧やゴミ箱を空にして隠そうとする手口。
-
私用のクラウド(Google ドライブ等)や個人メールへの送信
会社のPCから私物のアカウントへ重要データをアップロードし、直後にブラウザの閲覧履歴を丸ごと削除する手口。
-
圧縮ソフトを使ってパスワード付きZIPファイルにまとめる
持ち出しを分かりにくくするために1つのファイルに固め、ファイル名を業務と無関係な名前に偽装する手口。
-
市販のデータ消去ソフトを実行する
PCの利用履歴をきれいに消すツールを使って、意図的に痕跡を消去しようとする手口。
しかし、画面上やゴミ箱から消去しても、Windowsが自動的に裏側で記録している「システムの深い記録領域」には、操作の決定的な痕跡がしっかりと残り続けます。
なぜ社内の目視チェックだけでは不十分なのか?
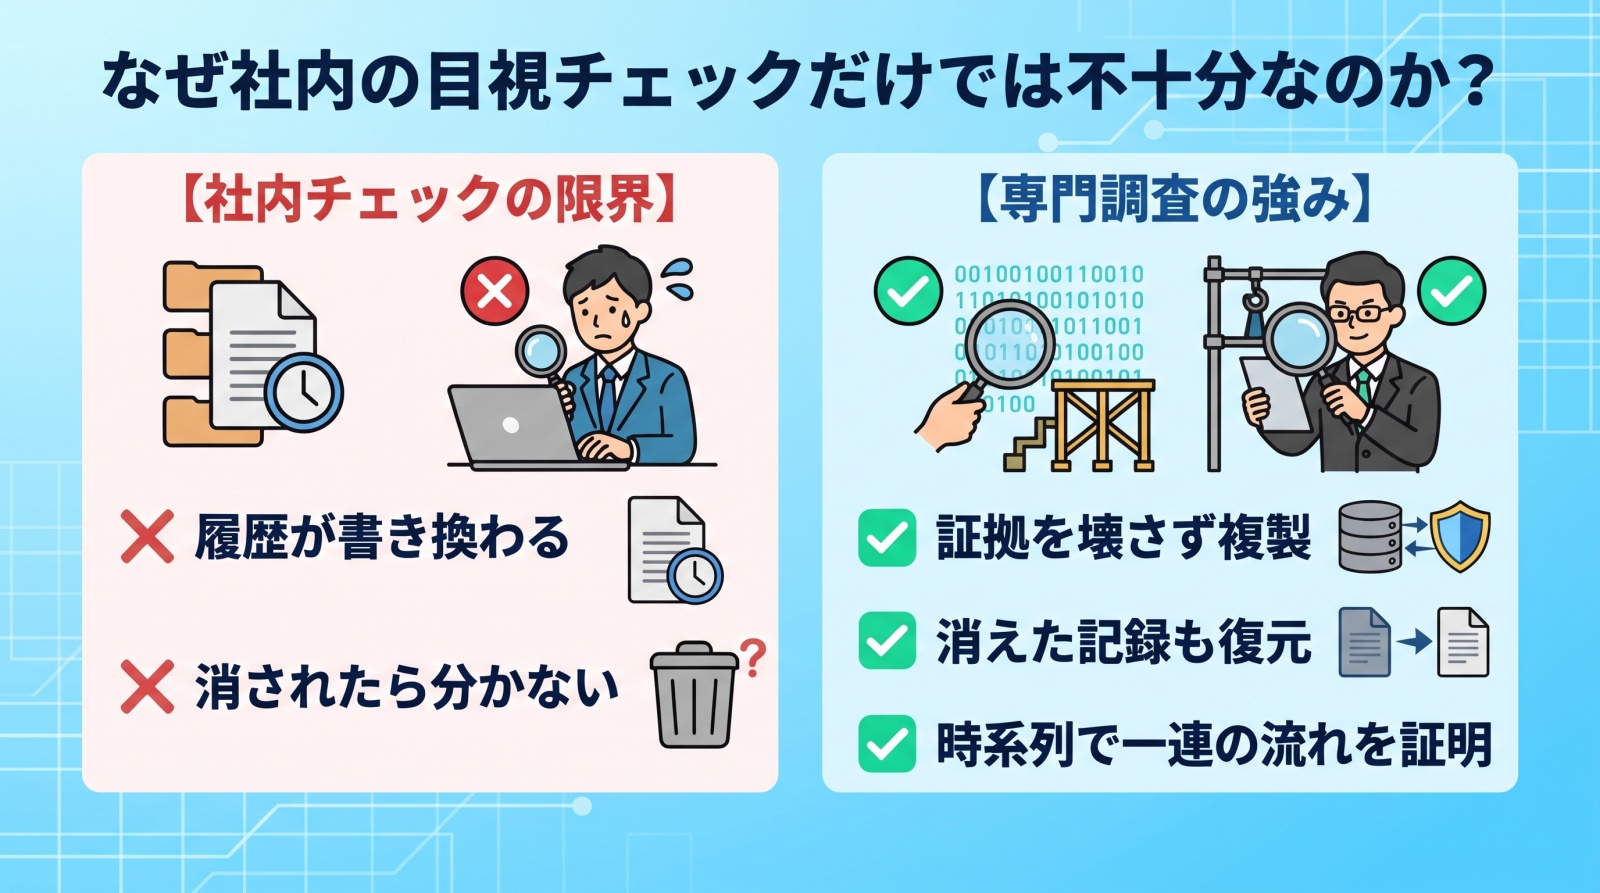
社内の担当者が「ちょっと怪しいからパソコンを開いて中身を見てみよう」と確認するだけでは、決定的な証拠にはなりません。専門調査には以下の大きな強みがあります。
-
「証拠を壊さない」専用の複製技術
疑いのあるPCを直接操作すると、ファイルを開いた日時が勝手に書き換わってしまいます。専門調査では、PCのデータを1文字も変えずに丸ごとコピーし、安全に調べます。
-
消されたはずの記録を自動で復元・照合
インターネットの閲覧履歴だけでなく、「どのUSBをいつ挿したか」「どのファイルをいつ開いたか」という裏側の記録を自動でつなぎ合わせます。
-
時系列(タイムライン)で一連の流れを証明
「何時何分にUSBを挿し、その2分後にどのファイルを開いてコピーし、何分後にUSBを抜いたか」という一連の行動記録を1本のタイムラインとして可視化します。
パソコンの裏側に残る「データ持ち出しの動かぬ証拠」
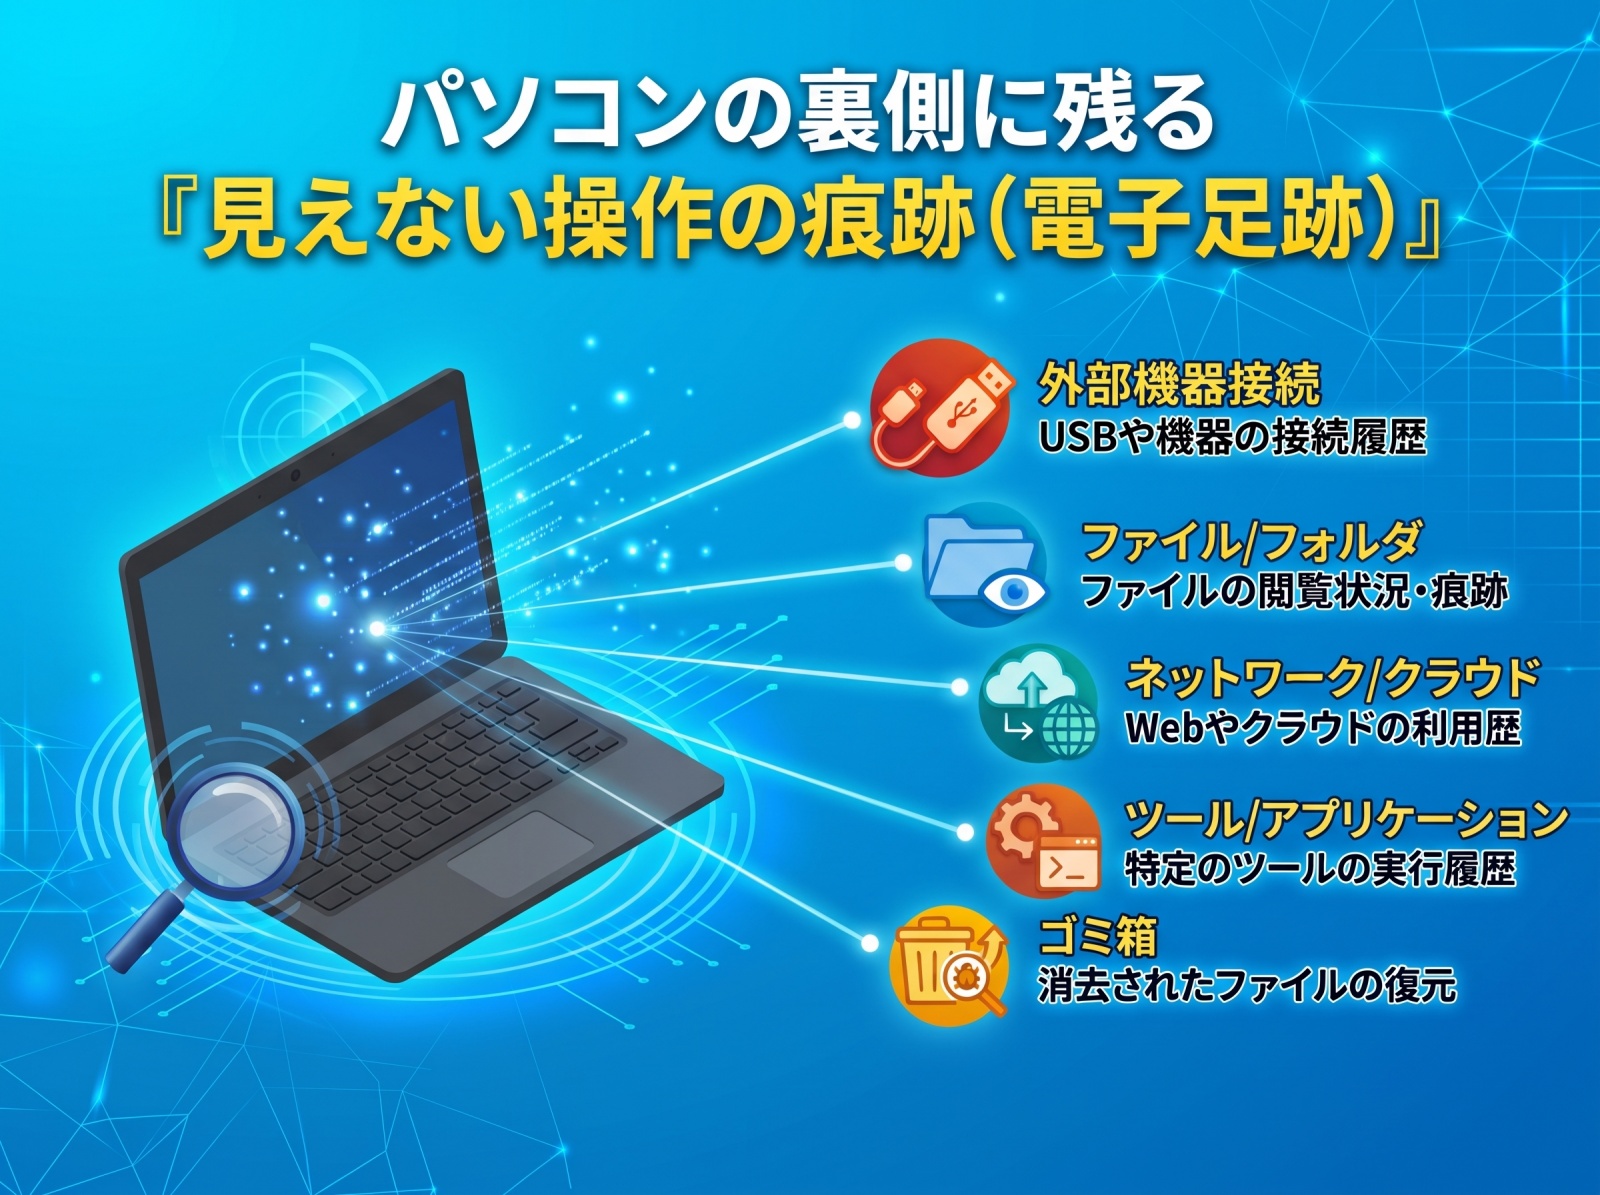
専門の調査を行うと、普段のパソコン操作では見ることのできない以下のような記録が明らかになります。
| 調べたい内容 | パソコン内部に残る痕跡 | 実際に判明する具体的な事実 |
| USBや機器の接続 | 機器の接続履歴 | 挿し込まれた機器の型番、最初に挿した日時 最後に抜いた日時 |
| ファイルの閲覧 |
ショートカットや履歴の自動保存データ | 開かれたファイル名やフォルダ名 |
| Webやクラウド への送信 |
ブラウザ内部の 保存データ |
閲覧履歴を消していても、個人用クラウドや 特定のサイトの画面を開いてアップロードした形跡 |
| ツールの実行偽装 | プログラムの 実行履歴データ |
データの圧縮ソフトや履歴消去ソフトを 「いつ・何回起動したか」という実行記録 |
| 消去された ファイル |
データの残存領域(空き領域) | ゴミ箱から完全に消されたファイルの痕跡や 消去前のファイル名 |
持ち出しを突き止める調査の基本ステップ
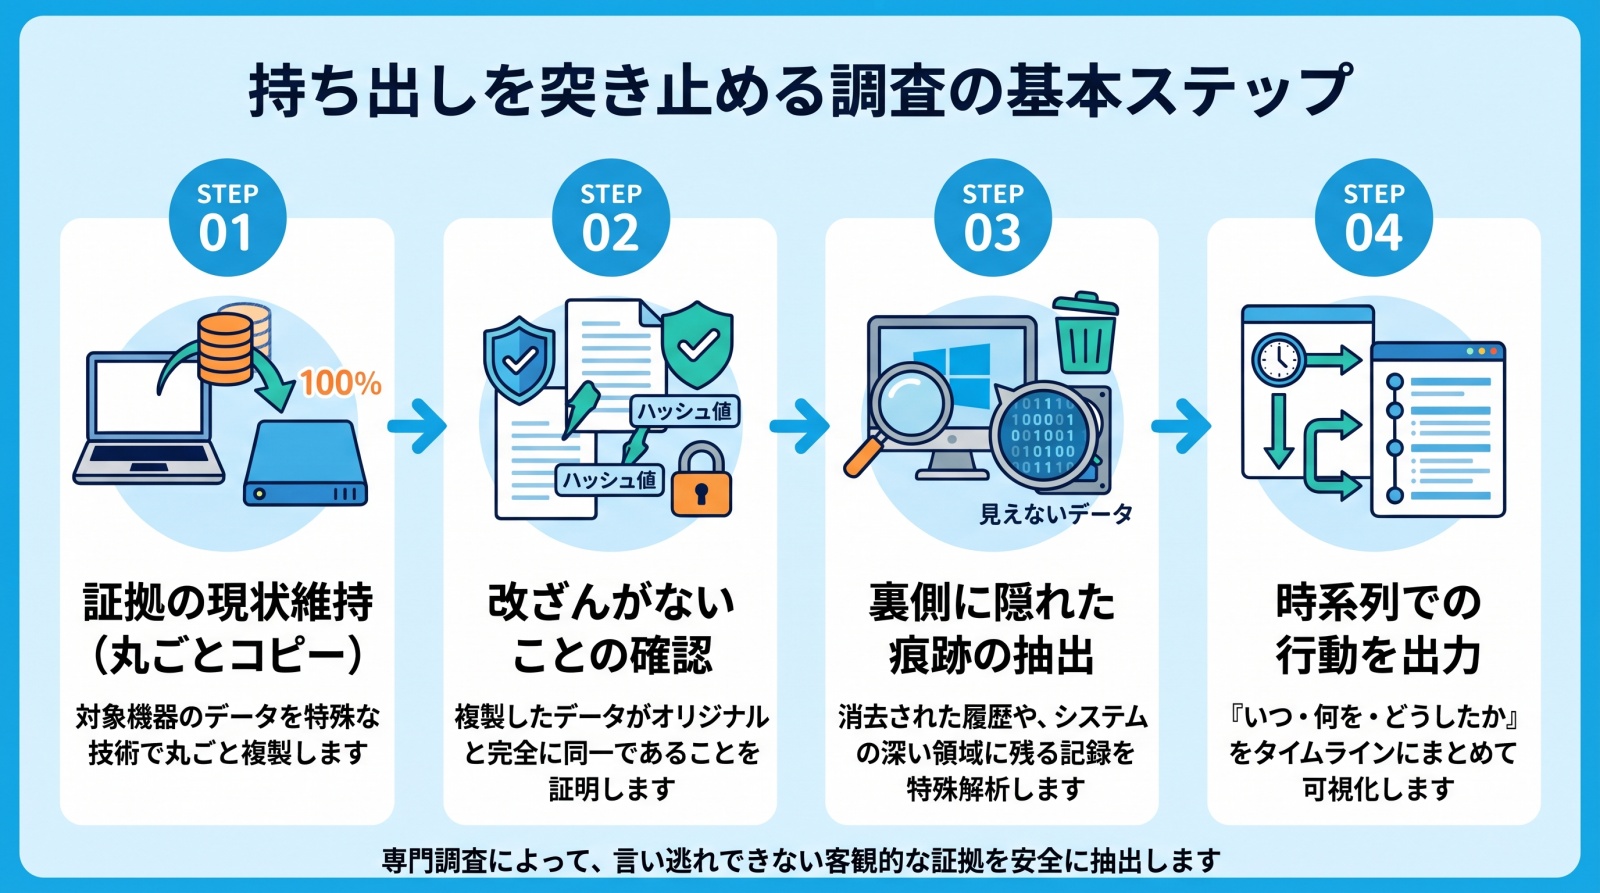
ステップ1:証拠の現状維持(精密な複製作業)
調査対象のPCに直接触れて作業することはしません。データを絶対に書き換えない専用装置を経由して、ハードディスクの中身を丸ごとそのまま複製します。
ステップ2:改ざんがないことの確認
コピーしたデータが「元のPCと完全に一致している」ことを計算データ(ハッシュ値)で確認します。これにより、後から「調査の過程でデータが書き換えられたのではないか」と疑われるのを防ぎます。
ステップ3:裏側に隠れた痕跡の抽出
パソコン内部の奥深くに保存されている「USBの接続履歴」「開いたファイルの履歴」「インターネットの通信記録」などを一括で抽出します。
ステップ4:時系列での行動を出力
バラバラに出てきた記録を時間の順番に並べ替えます。
例)
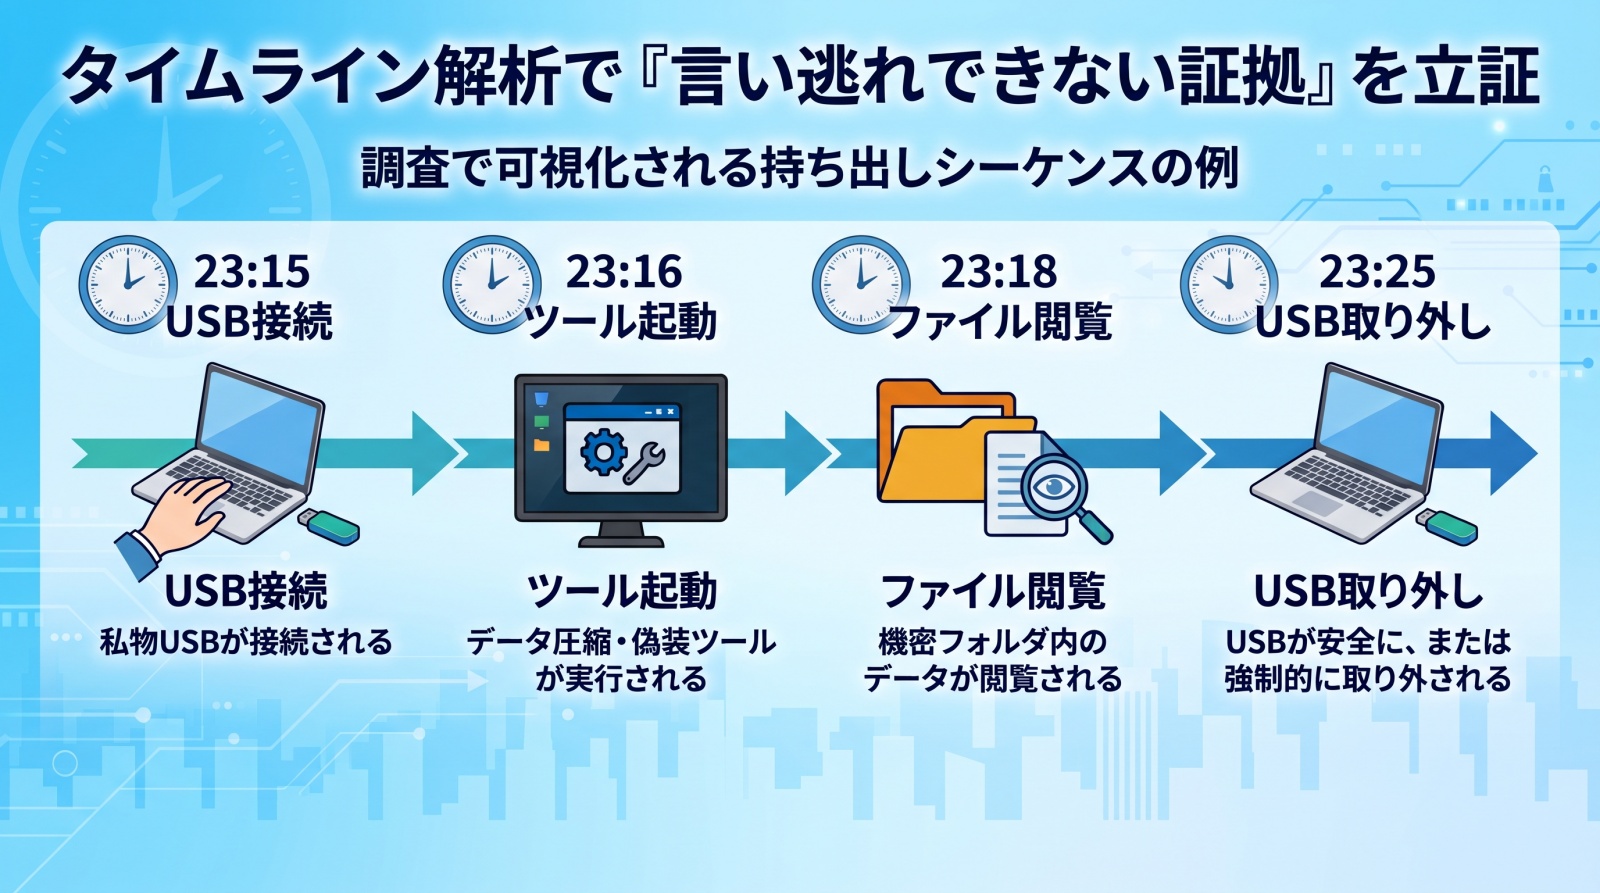
このように「時間の流れ」として記録が揃うことで、「たまたま操作を誤っただけ」という言い逃れを完全に封じることができます。
不正の疑いがあるときに「絶対にやってはいけないこと」
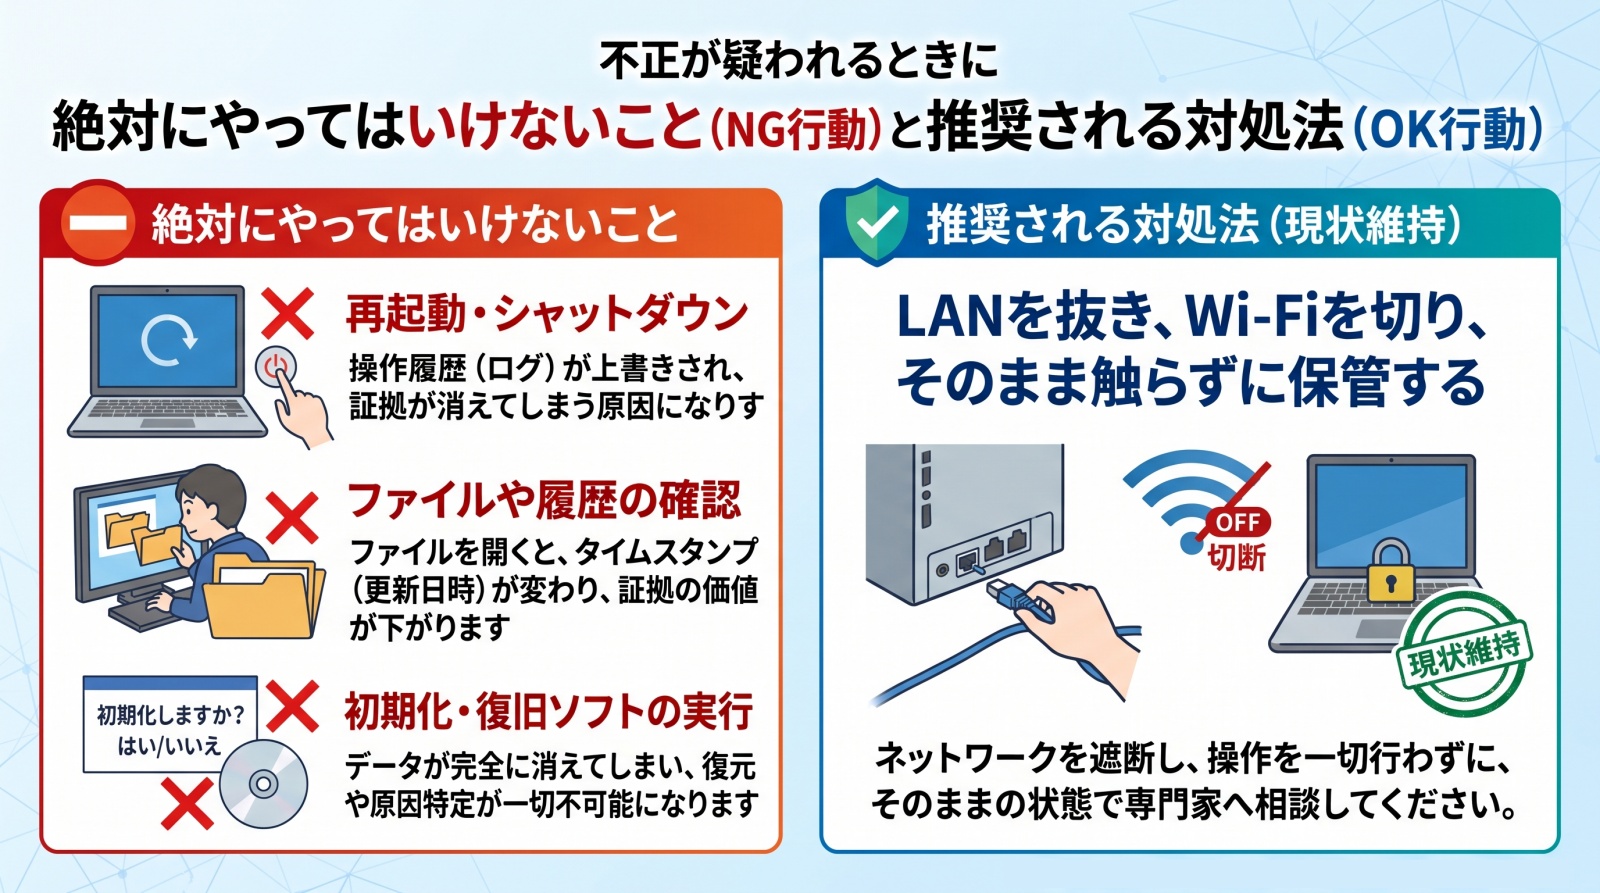
社内でデータ持ち出しの疑いが生じた際、良かれと思って社内スタッフが確認作業を行うと、決定的な証拠が消えてしまう危険があります。
-
パソコンをむやみに再起動・通常起動しない
電源を入れるだけで、パソコン内部で数百・数千のシステムファイルが更新され、直前の証拠データが上書きされてしまいます。
-
ファイルを開いて確認しない
「中身が無事か」を確認するためにファイルを開くと、「最終アクセス日時」が最新の日時に書き換わり、「犯人がいつそのファイルを開いたか」の証明が難しくなります。
-
初期化して他の用途に利用しない
退職したからといってすぐにPCを初期化(再セットアップ)してしまうと、復元の難易度が大幅に上がります。
★大切なポイント
疑いがある端末を発見したら、「LANケーブルを抜き、Wi-Fiを切り、そのまま触らずに保管
する(現状維持)」が鉄則です。
まとめ:見えない痕跡を正しくたどることが、会社を守る武器になる
テレワーク中の持ち出しは、表向きの画面や履歴を消去していても、パソコン内部の「見えない操作の痕跡」を正しく読み解けば、いつ・誰が・どのデータを持ち出したのかを確実に証明できます。
「持ち出しの疑いがあるが、どう確認すればいいか分からない」「退職者のPCから情報が漏れていないか確かめたい」という場合は、対象のPCには触れず、まずはデジタルフォレンジック24の専門窓口までご相談ください。 貴社の状況に合わせた最適な調査プランと初動対応をアドバイスいたします。
もし現在、社内で情報漏えいの疑いがあり、お困りの場合は、お気軽にお問い合わせください。
選ぶなら安心と信頼の技術
一つでも多くの確かな証拠データを割り出すために、信頼の技術力を持った当社をお選びいただくことをおすすめいたします
デジタルフォレンジック24は
特急データ復旧ウィンゲットが運営しています
データ復旧の実績
累計60,000件
データ復旧専門10 年以上の経験で培った高度な技術と、信頼のサービスでお選びいただいております
出張サービスを業界内でもいち早くスタートさせ、お客様のニーズに合わせたサービスでご満足いただいております
デジタルフォレンジック24公式サイトはコチラ
オフィスは主要都市に5拠点
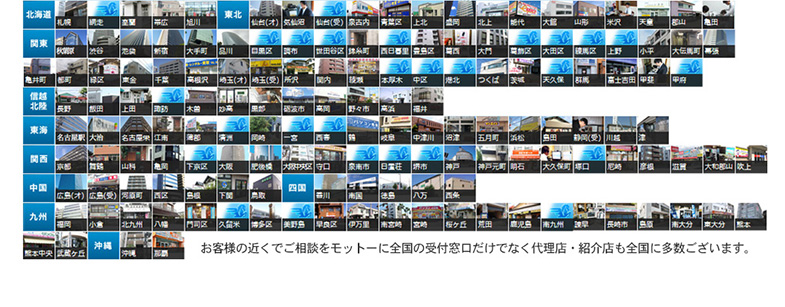
全国に受付窓口が185箇所あり
弊社は北海道(札幌)、東京都(秋葉原)、愛知県(名古屋)、大阪府(梅田)、福岡県(博多)に5店舗がございます
また弊社は受付窓口として全国に185箇所代理店がございます
PCの調査で、どのようなことができるのかご不明点やご不安点を解決いたします。 お近くで相談されたいお客様は、ご予約のうえ、ご来店ください
店頭では、デジタルフォレンジックのご相談を伺い、専門スタッフがお客様のご要望に合わせたサービスをご提案いたします
店舗への来店が難しい地域の方々には、上記店舗へ機器を郵送していただく【郵送受付】も行っております。なるべくお客様の近くで対応できるよう、各店舗を設けております
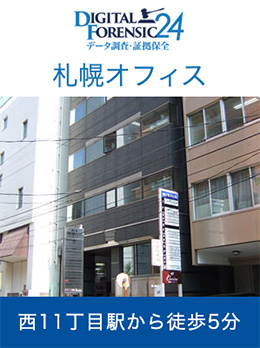 札幌市中央区南1条西10-4-167
小六第一ビル 6F
直通TEL:011-272-0600
 東京都千代田区外神田6-3-5
三勇ビル 7F
直通TEL:03-6206-0970
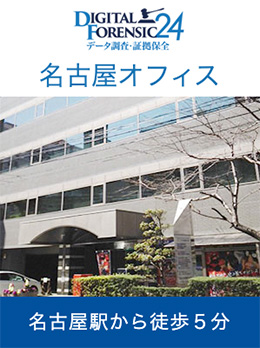 名古屋市中村区名駅2-38-2
オーキッドビル 5F
直通TEL:052-414-7561
 大阪市北区梅田1-1-3
大阪駅前第3ビル 7F
直通TEL:06-6131-8423
 福岡市博多区博多駅南1-3-6
第3博多偕成ビル 11F
直通TEL:092-452-7705
全国の受付窓口