「退職予定の社員が、個人のGoogleドライブやDropboxに社内の機密データをアップロードしているかもしれない」 「ブラウザのシークレットモードを使ったり、履歴を削除したりすれば、会社にバレないのではないか?」
結論からお伝えすると、個人のクラウドストレージへの不正アップロードは、社内ネットワークの通信ログやPC内部のデジタルフォレンジック調査によって高確率で特定(発覚)します。
たとえブラウザの閲覧履歴を削除しても、あるいは自宅のWi-Fiやスマートフォンのテザリングを使って社内ネットワークの監視をすり抜けたとしても、操作したPCのOS深層部には「いつ・どのファイルを選択して・どこへアップロードしたか」という消せない痕跡(アーティファクト)が残るためです。
本記事では、2026年最新のセキュリティ・調査動向を踏まえ、個人クラウドへの不正アップロードがログでバレる仕組みや、フォレンジック調査で特定できる情報の範囲、そして不正が疑われる際に企業担当者が取るべき正しい初動対応について詳しく解説します。
企業が貸与しているPCから個人のクラウドストレージ(Google ドライブ、Dropbox、OneDriveなど)へファイルをアップロードした場合、主に以下の3つの経路(レイヤー)のいずれか、または複数の組み合わせによって発覚します。
Contents
個人クラウドへの不正アップロードが「ログでバレる」3つの経路
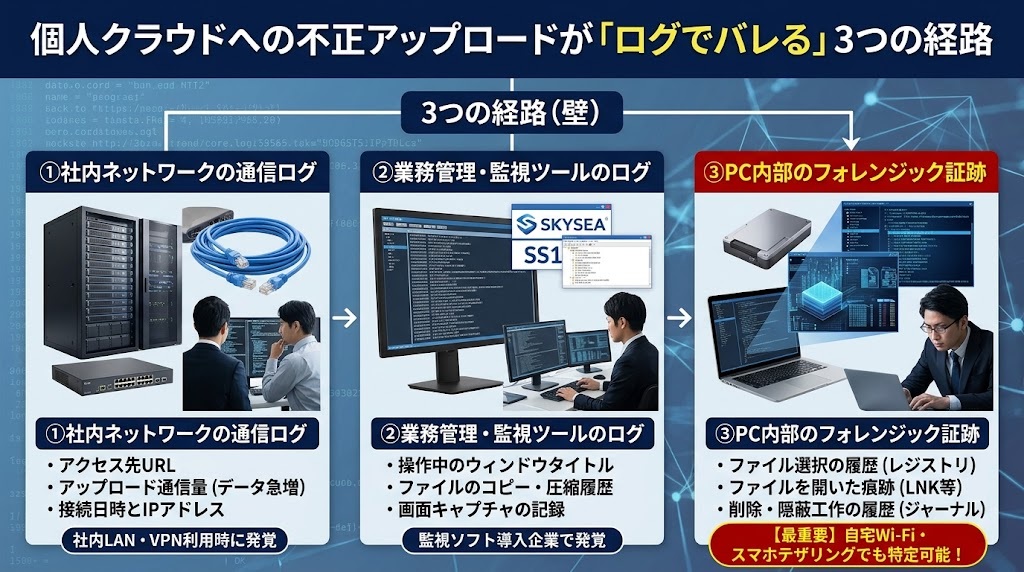
1. ネットワーク・セキュリティ機器の通信ログ(プロキシ・UTM・SWG)
社内のWi-Fiや有線LAN、またはVPN(仮想専用線)を経由してインターネットに接続している場合、すべての通信は企業のゲートウェイ機器(UTM、プロキシサーバー、ファイアウォールなど)を通過します。
これらの機器には、「いつ」「どのPC(IPアドレス)から」「どのWebサイト(URL)へ」「どれくらいのデータ量を送信したか」という通信ログが記録されています。普段の業務では発生しないような大容量のアップロード通信(上りトラフィックの急増)や、業務上許可されていない個人クラウドのドメインへのアクセスがあると、管理者にアラートが通知されて不正が発覚します。
また、近年ではCASB(クラウドアクセスセキュリティブローカー)やDLP(データ損失防止)、EDR(エンドポイントでの検出と対応)といった高度なセキュリティ製品を導入している企業も多く、これらがリアルタイムで不正なファイル送信を検知・ブロックするケースも増えています。
2. 業務管理ツール・監視ソフトの操作ログ
多くの企業では、情報漏洩対策や労務管理の目的で、PC操作ログ管理ツール(SKYSEA Client View、SS1(System Support best1)、MylogStarなど)を導入しています。
これらの監視ソフトがインストールされている場合、以下のような詳細な操作ログが取得されています。
-
ウィンドウタイトルの履歴: ブラウザで開いていた個人クラウドの画面タイトル
-
ファイル操作履歴: 社内サーバーからローカルPCへファイルをコピー・圧縮(ZIP化)した履歴
-
スクリーンショット記録: アップロード操作中の画面キャプチャそのもの
3. PC端末内部に残るフォレンジック証跡(OS・ファイルシステム)
最も重要なのが、PC本体の内部(OSやストレージの深層)に記録されるシステムログや痕跡です。
たとえば、「会社のネットワークを使うとバレるから、自宅にPCを持ち帰って家のWi-Fiやスマホのテザリングでアップロードしよう」と考えた場合、確かに社内ネットワークの通信ログには残りません。 しかし、WindowsやmacOSといったOSは、ユーザーの操作を補助しシステムを管理するために、ファイルを開いたり選択したりした履歴をバックグラウンドで克明に記録しています。専門の「デジタルフォレンジック調査」を行えば、PC内部に残されたこれらの証跡から不正アップロードの事実をピンポイントで割り出すことが可能です。
ブラウザの「履歴削除」や「シークレットモード」でも追跡できる理由
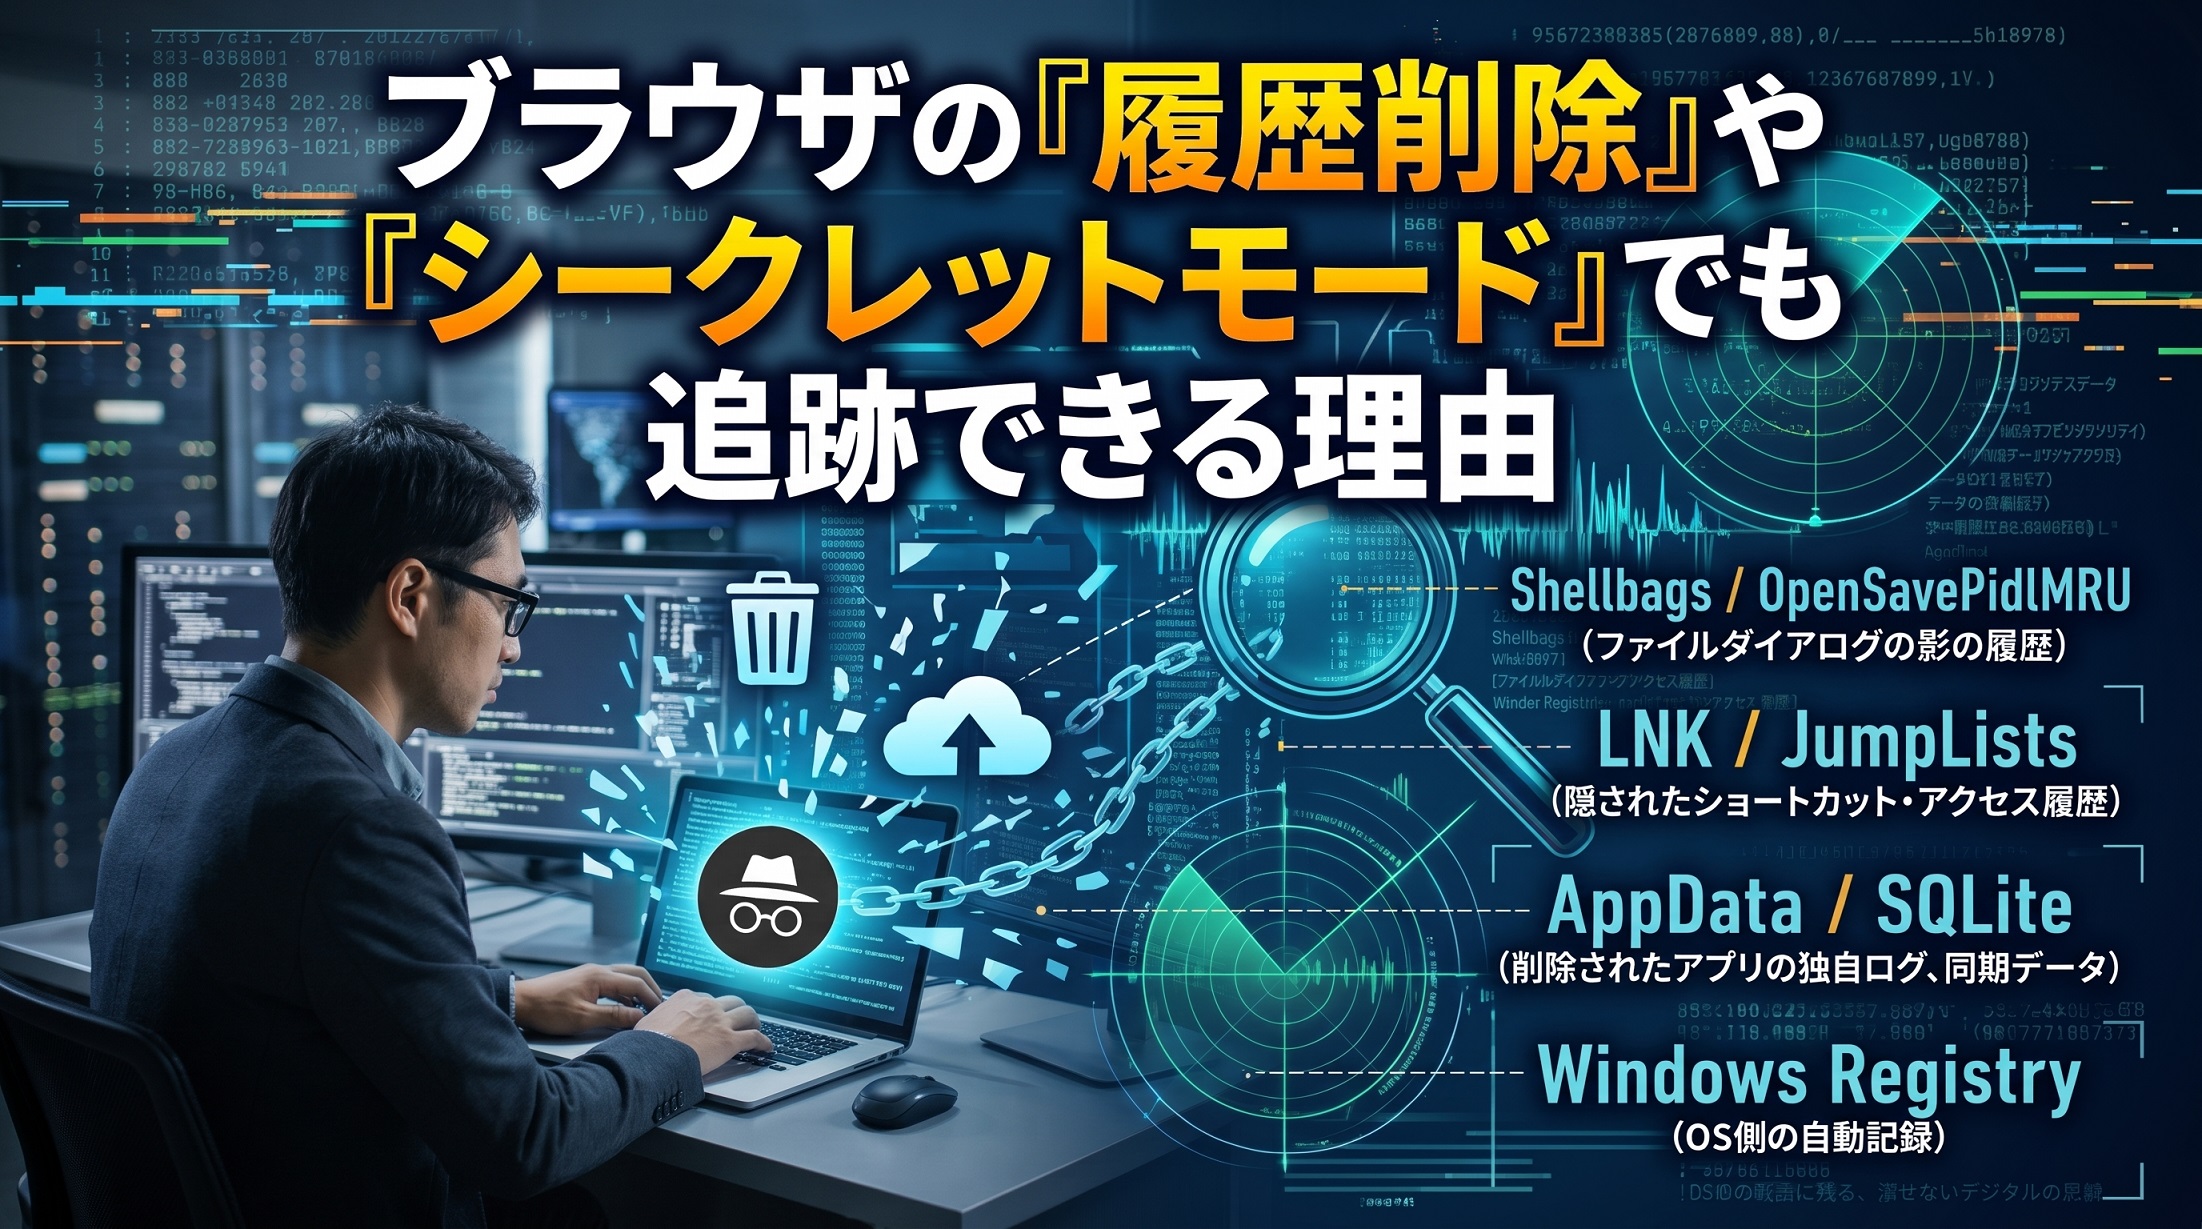 不正にデータを持ち出そうとする人物の多くは、Google ChromeやMicrosoft Edgeの「シークレットモード(InPrivateブラウズ)」を使用したり、アップロード後にブラウザの閲覧履歴を削除したりして証拠隠滅を図ります。
しかし、フォレンジック調査においては、ブラウザの履歴が消去されていても以下の4つの痕跡から追跡が可能です。
ファイル選択ダイアログの痕跡(Shellbags / OpenSavePidlMRU)
Webブラウザから個人クラウドへファイルをアップロードする際、ドラッグ&ドロップの他に「ファイルを選択(開く)」というエクスプローラーのダイアログ画面(小窓)を開くことがよくあります。
Windowsのレジストリには OpenSavePidlMRU や LastVisitedPidlMRU と呼ばれる領域があり、このダイアログ画面を使って選択したファイル名やフォルダのパスが自動的に記録されます。これはブラウザではなくWindows OS側の記録であるため、ブラウザのシークレットモードを使っていても、履歴を削除しても消えることはありません。
ショートカット・ジャンプリスト(LNKファイル / JumpLists)
アップロードする前段階として、持ち出す機密ファイルの中身を確認したり、複数のファイルを1つのフォルダにまとめたり、ZIPファイルに圧縮したりする操作が行われます。
Windowsではファイルやフォルダを開くと、システム内部に自動的に「LNKファイル(ショートカットファイル)」や「ジャンプリスト(JumpLists)」が生成されます。ここには、「元ファイルがどのドライブのどの階層にあったか」「いつ最初に作成され、いつ最後にアクセスされたか」というタイムスタンプが記録されており、元ファイルを削除した後でも痕跡として残り続けます。
同期クライアントアプリの独自ログ
ブラウザ経由ではなく、PCにGoogle Drive for DesktopやDropbox、OneDriveのデスクトップアプリ(同期クライアント)をインストールしてファイルを同期させたケースです。
この場合、犯行後にアプリをアンインストール(削除)したとしても、PCの隠しフォルダ(AppDataなど)にはアプリ固有のデータベースファイル(SQLite形式など)や同期ログが残存していることが多くあります。これらを解析することで、同期されたすべてのファイル名、ファイルサイズ、ハッシュ値、さらにはログインしていた個人アカウントのメールアドレスまで特定できる場合があります。
USNジャーナル(変更履歴)とMFT(マスターファイルテーブル)
Windowsのファイルシステム(NTFS)には、ファイルのあらゆる変更履歴を記録する「USNジャーナル」と、ファイルの管理台帳である「MFT(Master File Table)」が存在します。
「デスクトップに『持ち出し用.zip』を作成した」「数分後にそれをゴミ箱に入れ、ゴミ箱を空にして完全削除した」といった一連の隠蔽工作も、USNジャーナルとMFTを時系列で解析することで、秒単位のタイムラインとして復元・可視化することが可能です。
ログ解析・フォレンジック調査で「どこまで」特定できるのか?
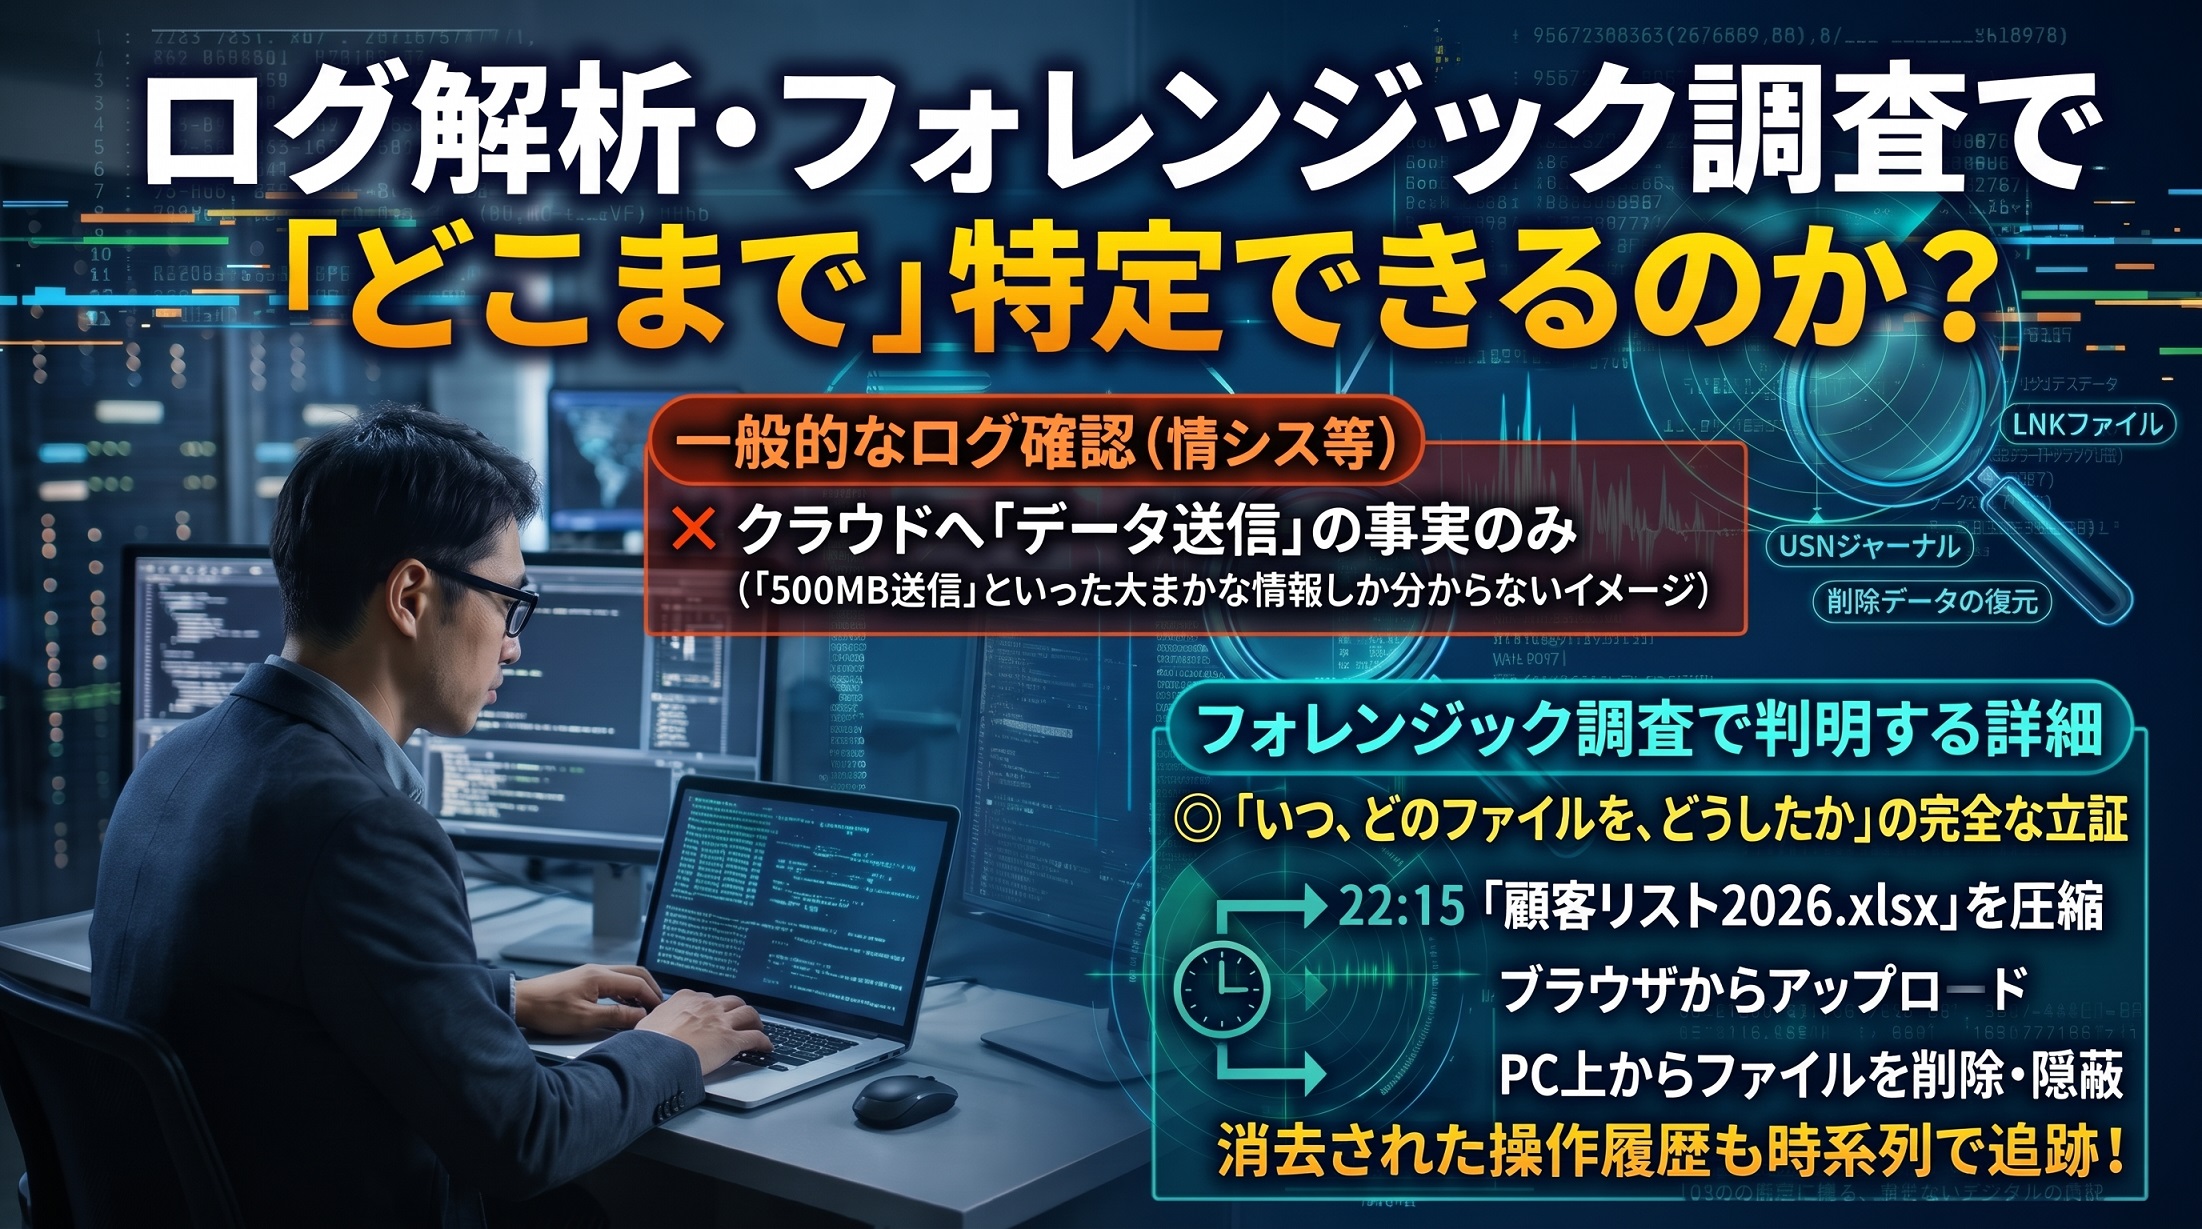 社内の情報システム部門による一般的な確認と、専門機関によるフォレンジック調査では、特定できる情報の深さに大きな違いがあります。
| 調査対象・解析項目 | 特定できる主な情報 | 社内(情シス等)での取得難易度 |
| ネットワーク通信ログ | アクセス日時、接続先クラウドサービス名、送信データ容量 | 中(機器の設定・保管期間による) |
| ブラウザ履歴・キャッシュ | アップロード画面のURL、ログインアカウントの痕跡 | 低〜中(履歴削除・シークレット利用時は困難) |
| レジストリ解析(OpenSavePidlMRU等) | ブラウザのファイル選択画面で指定した具体的なファイル名・フォルダパス | 高(専門の解析ツールが必要) |
| クラウド同期アプリのログ | 同期された全ファイル名、ハッシュ値、同期完了日時、使用アカウントID | 高(専門知識と解析技術が必要) |
| イベントログ・USNジャーナル・MFT | ファイルの圧縮(ZIP化)履歴、アップロード直後の削除・隠蔽工作の痕跡 | 高(ログが上書きされる前の保全が必須) |
ネットワークの通信ログだけでは、「Googleドライブに500MBのデータを送信した」という事実まではわかっても、「具体的にどのファイル(顧客名簿なのか、設計図なのか)をアップロードしたのか」までは特定できないケースが多々あります。
そこでPC本体のフォレンジック調査を組み合わせることで、「〇月〇日 22時15分に『顧客リスト2026.xlsx』をZIP圧縮し、22時17分にブラウザのファイル選択画面から指定してアップロードし、22時19分にPC上から削除した」という具体的な事実関係を立証できるようになります。
【企業担当者向け】不正アップロードの疑いがある場合の初動対応と注意点
 もし社内で「退職予定者(または退職者)が個人クラウドにデータをアップロードした疑いがある」と発覚した場合、最初の対応(初動)がその後の調査結果を左右します。 以下の点に十分ご注意ください。
NG行動1:対象PCの電源を何度も入れ直す・社内で不用意に操作する
最もやってしまいがちな失敗が、返却されたPCの電源を入れて、情シス担当者や上司が自分で中身を調べようとすることです。 PCは起動して放置しているだけでも、バックグラウンドでシステムログ(イベントログやUSNジャーナル)が次々と新しく書き込まれ、過去の重要なログが押し出されて上書き消去(ロスト)してしまいます。 また、ファイルを開いてしまうと「最終アクセス日時」が書き換わり、対象者が開いたのか調査者が開いたのかの区別がつかなくなり、証拠価値が毀損されてしまいます。
NG行動2:客観的な証拠を固める前に本人へヒアリング(追及)する
決定的な証拠がない段階で本人に「クラウドにデータを上げたでしょう?」と問いただすと、ほぼ確実にシラを切られるだけでなく、帰宅後に個人のクラウドアカウント内のデータを完全削除されたり、アカウント自体を消去されたりして証拠隠滅を図られます。 本人へのヒアリングや内容証明郵便の送付は、PC内部の証拠を完全に押さえた後に行うのが鉄則です。
正しい初動:ネットワークから隔離し、専門業者へ「証拠保全」を依頼する
不正の疑いがあるPCを確保したら、以下の手順で保管してください。
-
LANケーブルを抜く・Wi-Fiをオフにする(遠隔操作や自動同期によるデータ消去を防ぐため)
-
電源が切れている場合はそのまま電源を入れない(稼働中の場合は、状況によりスリープやシャットダウンの判断が異なるため、すぐに専門業者へ相談する)
-
フォレンジック調査の専門業者へ「証拠保全(イメージング)」を依頼する
法廷での裁判や警察への相談(刑事告訴)を視野に入れる場合、専用のハードウェア(ライトブロッカー)を用いてデータを1ビットも書き換えずに丸ごと複製し、ハッシュ値によってデータの完全性を証明する「フォレンジック保全」が不可欠です。
まとめ:不正アップロードの痕跡はPC内部に残る!証拠が消える前に専門家へ相談を
本記事のポイントをまとめます。
-
個人クラウドへの不正アップロードは、社内NWの通信ログ・監視ツール・PC内部のOS証跡の3つの経路から高確率で発覚する。
-
ブラウザのシークレットモードや履歴削除を行っても、PC内部のレジストリ(ファイル選択履歴)やLNKファイル、USNジャーナルから持ち出したファイル名を特定できる。
-
疑わしいPCを社内で不用意に起動・操作すると、重要なログが上書きされて証拠が消えてしまうリスクがある。
機密情報の不正持ち出しは、発覚から時間が経つほどログが上書きされ、追跡が難しくなります。また、初期対応を誤ると法的な追及(損害賠償請求や懲戒処分、刑事告訴)に必要な証拠能力を失ってしまう恐れもあります。
「退職した社員のPCを調べたい」「特定のファイルが外部へアップロードされた形跡がないか確認したい」という場合は、対象のPCには触れず、まずはデジタルフォレンジック24の専門窓口までご相談ください。 貴社の状況に合わせた最適な調査プランと初動対応をアドバイスいたします。
もし現在、社内で情報漏えいの疑いがあり、お困りの場合は、お気軽にお問い合わせください。
選ぶなら安心と信頼の技術
一つでも多くの確かな証拠データを割り出すために、信頼の技術力を持った当社をお選びいただくことをおすすめいたします。
デジタルフォレンジック24
公式サイト
↓こちらをクリック↓
デジタルフォレンジック24は
特急データ復旧ウィンゲットが運営しています
データ復旧の実績
累計60,000件
データ復旧専門10 年以上の経験で培った高度な技術と、信頼のサービスでお選びいただいております。
出張サービスを業界内でもいち早くスタートさせ、お客様のニーズに合わせたサービスでご満足いただいております。
デジタルフォレンジック24公式サイトはコチラ
オフィスは主要都市に5拠点
全国に受付窓口が185箇所あり
弊社は北海道(札幌)、東京都(秋葉原)、愛知県(名古屋)、大阪府(梅田)、福岡県(博多)に5店舗がございます。
また弊社は受付窓口として全国に185箇所代理店がございます。
PCの調査で、どのようなことができるのかご不明点やご不安点を解決いたします。 お近くで相談されたいお客様は、ご予約のうえ、ご来店ください。
店頭では、デジタルフォレンジックのご相談を伺い、専門スタッフがお客様のご要望に合わせたサービスをご提案いたします。
店舗への来店が難しい地域の方々には、上記店舗へ機器を郵送していただく【郵送受付】も行っております。なるべくお客様の近くで対応できるよう、各店舗を設けております。
 札幌市中央区南1条西10-4-167
 東京都千代田区外神田6-3-5
三勇ビル 7F
直通TEL:03-6206-0970
 名古屋市中村区名駅2-38-2
オーキッドビル 5F
直通TEL:052-414-7561
 大阪市北区梅田1-1-3
大阪駅前第3ビル 7F
直通TEL:06-6131-8423
 福岡市博多区博多駅南1-3-6
第3博多偕成ビル 11F
直通TEL:092-452-7705
全国の受付窓口